
Análisis | 2 de noviembre de 2026
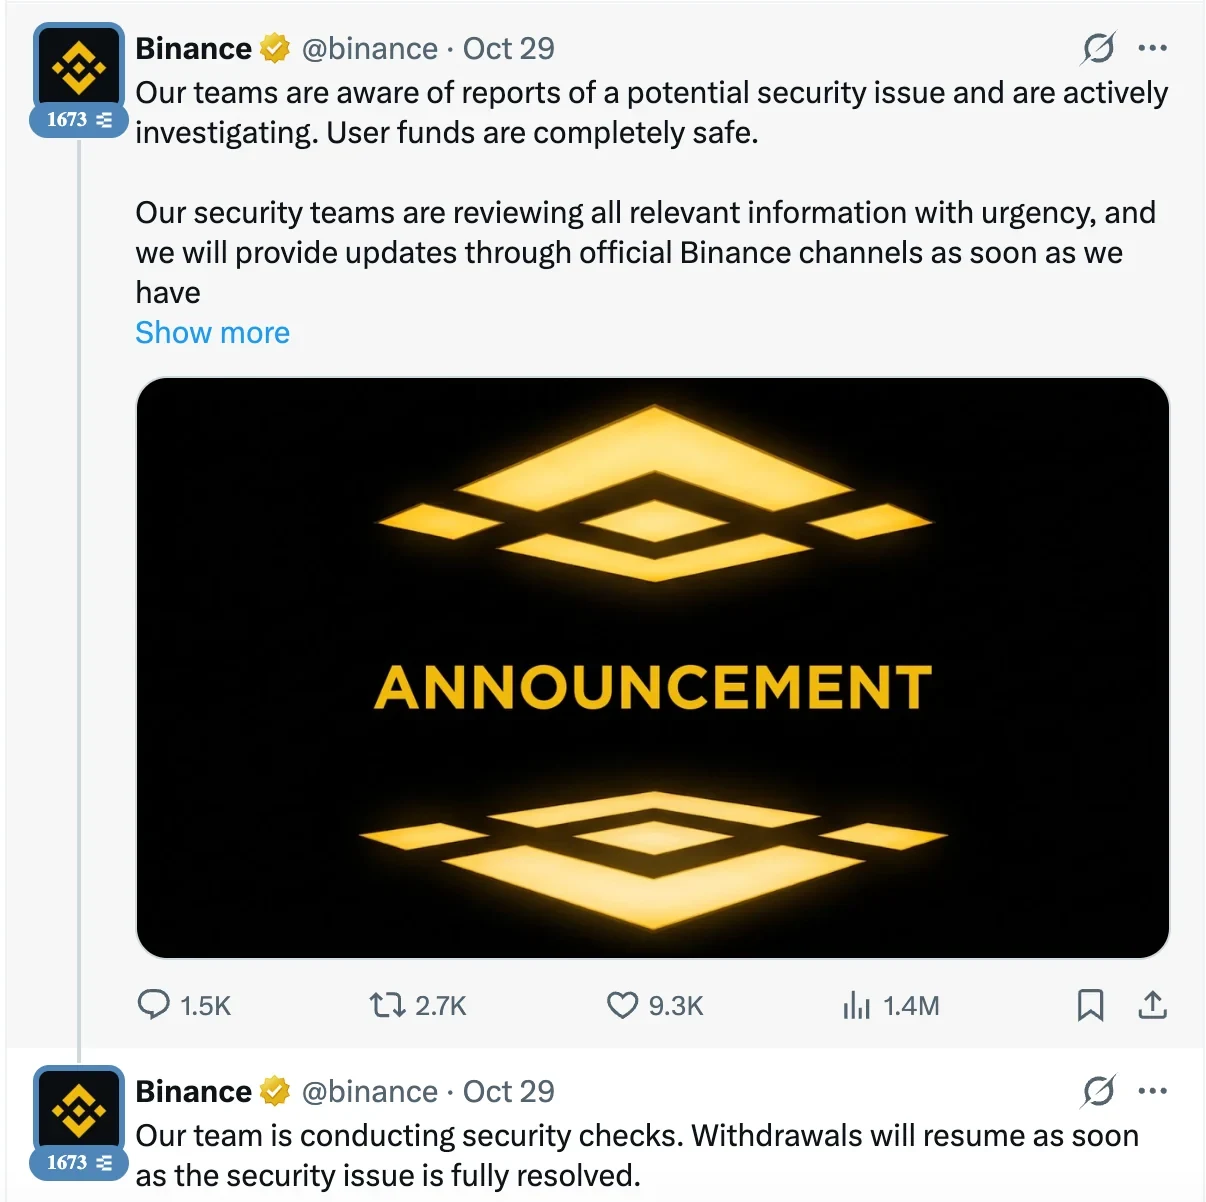
Binance, 29 de octubre de 2026: primer comunicado de la compañía sobre el incidente.
Porque este incidente no afecta solamente a Binance. También nos obliga a entender cómo funcionan de verdad las stablecoins, qué riesgos asumen los protocolos DeFi y hasta qué punto podemos depender de intermediarios, aunque operemos sobre una blockchain.
01. ¿Cómo consiguieron robar los fondos?
Según Binance, la investigación inicial apuntaba al compromiso del equipo de un ingeniero DevOps y de infraestructura con permisos suficientes para facilitar retiradas no autorizadas. La compañía identificó después otros posibles puntos de compromiso y aclaró que no había encontrado pruebas de que se hubieran filtrado directamente las claves privadas de sus wallets.
Es una diferencia importante: no es lo mismo obtener una clave privada que comprometer sistemas internos capaces de gestionar retiradas. El resultado puede ser parecido, pero el problema de seguridad es distinto.
El atacante consiguió sacar activos de varias hot wallets, en diferentes redes, incluyendo BTC, ETH, USDT, USDC y otros tokens. Binance suspendió temporalmente las retiradas, revocó permisos y comenzó a colaborar con emisores, investigadores on-chain y autoridades para tratar de contener el daño.
¿Cómo puede depender de un solo empleado? ¿No deberían ser wallets multifirma?
Esta es otra gran pregunta. Una multifirma exige varias autorizaciones para mover fondos; los sistemas MPC distribuyen la capacidad de firmar entre varios participantes. Bien configurados, ninguno debería permitir que una sola persona o dispositivo vacíe una cartera.
Pero las claves son solo una parte del sistema. Los exchanges utilizan servicios internos que preparan y autorizan retiradas. Si todos los firmantes confían en órdenes de una infraestructura comprometida, pueden aprobar transferencias indebidas sin que el atacante posea sus claves.
Binance apuntó inicialmente al equipo de un ingeniero DevOps y después identificó otros posibles vectores. No ha demostrado que un solo empleado pudiera retirar los fondos ni ha publicado el detalle de su esquema de firmas. Esa diferencia importa: una cosa es sospechar de un punto de entrada y otra afirmar que no existía multifirma.
Habrá que exigir explicaciones sobre independencia de firmantes, límites de retirada, controles adicionales y detección de operaciones anómalas.
02. Tether y Circle congelaron miles de millones. ¿Cómo se hace eso?
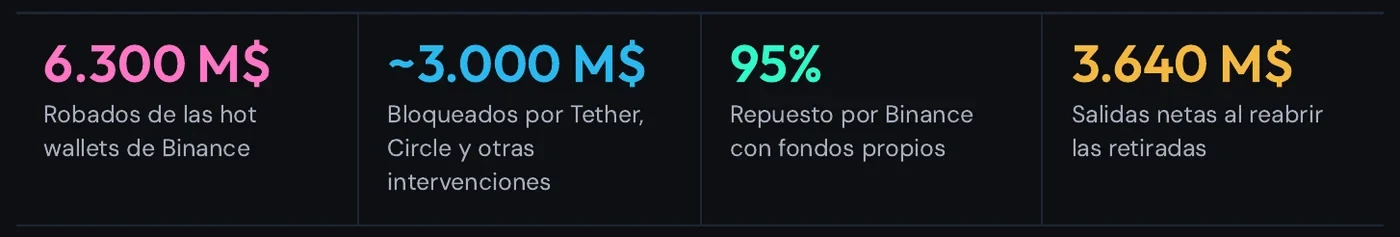
Esta es una de las partes más interesantes del caso. Tether y Circle bloquearon cantidades importantes de USDT y USDC vinculadas al ataque. Según las estimaciones on-chain publicadas, inmovilizaron entre ambas alrededor de 2.600 millones de dólares, mientras Binance habló de unos 3.000 millones bloqueados considerando también otras intervenciones.
¿Pero cómo se congela dinero que está en una blockchain pública?
La clave es que USDT y USDC no funcionan como BTC o ETH nativo. Son tokens emitidos por empresas, mediante contratos inteligentes que incluyen funciones administrativas. En determinadas redes y versiones, esos contratos permiten al emisor añadir una dirección a una lista de bloqueo.
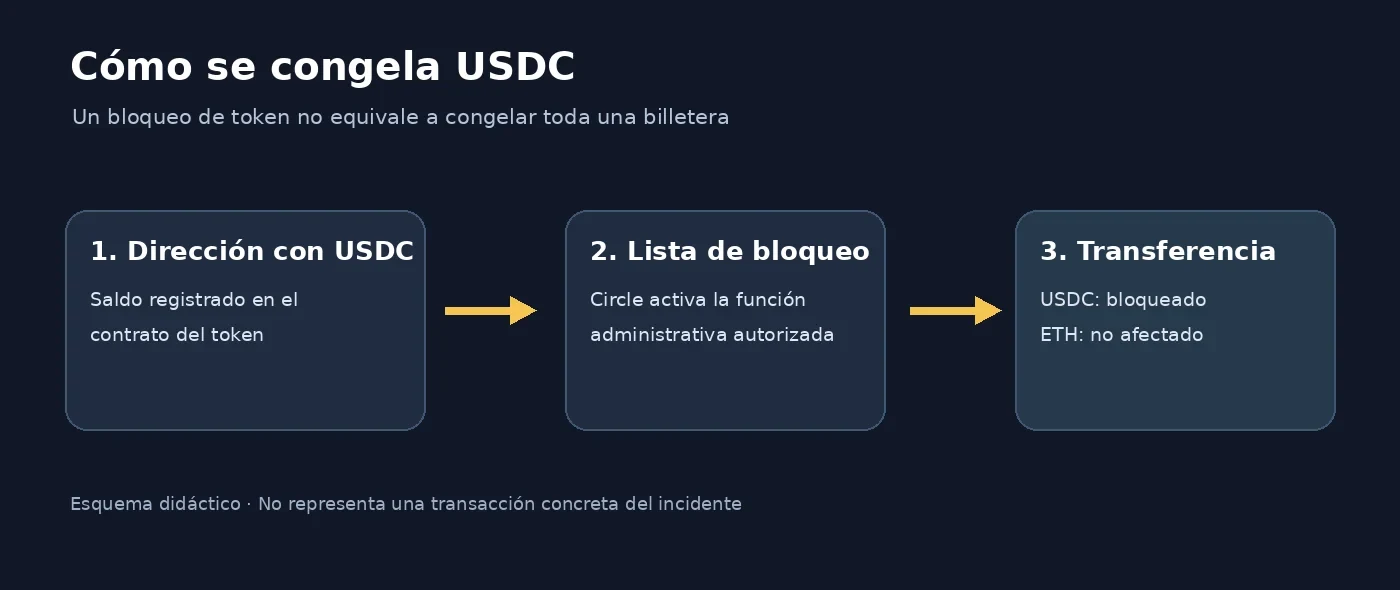
Pongamos un ejemplo. Tienes un millón de USDC en MetaMask. Ese saldo realmente está registrado en el contrato de USDC en la blockchain. Si Circle bloquea tu dirección, el contrato rechaza nuevas transferencias de ese token. No necesita tu contraseña, tu seed phrase ni acceder a MetaMask: controla las reglas del activo que ha emitido.
Eso no significa que te hayan congelado toda la wallet. Puedes seguir teniendo ETH, BTC en otra red o tokens que no estén afectados por esa función. Lo bloqueado es el movimiento del USDC, no tu clave privada ni todos los saldos de la dirección.
Y tampoco significa que Circle pueda deshacer una transacción ya ejecutada. Congelar es impedir determinados movimientos futuros. Recuperar el dinero requiere otros procedimientos, y un activo bloqueado no es necesariamente un activo devuelto a Binance.
Es una herramienta muy poderosa para frenar robos, pero también nos muestra una paradoja que no deberíamos pasar por alto: utilizar una blockchain descentralizada no convierte automáticamente en descentralizados a todos los activos que circulan sobre ella. USDT y USDC pueden ser herramientas muy útiles, pero dependen de decisiones y controles de sus emisores.
¿Qué ocurre con las reservas que respaldan los fondos congelados?
Hay una segunda pregunta interesante: si Tether o Circle bloquean cientos de millones de stablecoins, ¿también quedan congelados los bonos del Tesoro y el dinero que las respaldan?
No necesariamente. Hay dos niveles distintos. Por un lado están los tokens, cuyo movimiento puede impedir el emisor mediante el contrato inteligente. Por otro están las reservas de la empresa: efectivo, letras del Tesoro y otros activos. Esas reservas se administran de forma conjunta, no como un bono identificado que pertenezca individualmente a cada USDC o USDT.
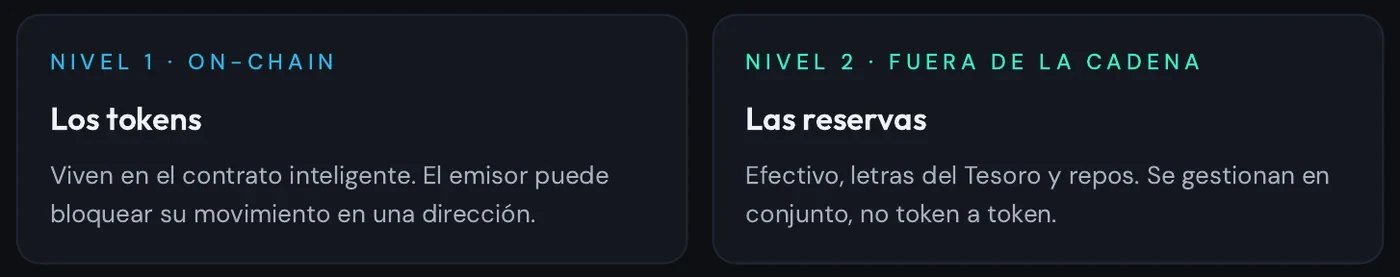
Por ejemplo, si Circle bloquea un millón de USDC, esos tokens siguen existiendo en circulación, pero su propietario no puede transferirlos ni canjearlos mientras se mantenga la restricción. Eso no supone que Circle congele automáticamente un millón de dólares en letras del Tesoro dentro de su cartera. Las reservas siguen bajo su régimen de custodia y gestión, y el pasivo asociado a esos tokens no desaparece por arte de magia.
Otra cuestión es qué sucede después. Una orden judicial puede exigir bloquear o entregar fondos, y los derechos de canje sobre los tokens pueden perderse o quedar sujetos a un procedimiento legal. Si los tokens se cancelan o queman legalmente, la contabilidad de circulación y las reservas debe ajustarse según corresponda. Pero sin una decisión adicional, el emisor no debería tratar el dinero de respaldo como un beneficio libre por haber bloqueado la wallet.
Circle explica que mantiene USDC respaldado con efectivo, letras del Tesoro de corto plazo y repos, en cuentas y vehículos de reserva; Tether mantiene una composición diferente, que incluye otros activos. No hay que confundir inmovilizar tokens en una dirección con retirar las reservas que garantizan el conjunto de stablecoins.
Fuente: circle.com/transparency y circle.com/legal/usdc-terms
03. ¿Qué hizo el atacante con los fondos restantes?
El atacante empezó a repartir los activos entre distintas direcciones, redes y protocolos. Los análisis on-chain identificaron intercambios de UNI, LINK, AAVE y otros tokens por ETH, además de conversiones de stablecoins a activos que no cuentan con un emisor capaz de congelarlos de la misma forma.
Tiene lógica: si sabes que Tether o Circle pueden bloquearte los saldos, tu incentivo es convertirlos rápidamente en activos nativos como ETH. Eso no elimina el rastreo de las transacciones, pero dificulta la inmovilización unilateral del propio activo.
Se ha publicado que el atacante utilizó mixers, especialmente Tornado Cash. Conviene distinguir lo que sabemos de lo que se está especulando. Bitquery observó una conexión previa de una dirección con Tornado Cash y movimientos por puentes como THORChain y Relay. Pero en el análisis con fecha de corte del 31 de octubre no había identificado depósitos de los fondos robados en mixers después del ataque. No podemos presentar como confirmado que se haya mezclado una parte determinada del botín.
También circuló la idea de que estaba vendiéndolo todo para comprar Bitcoin. Los datos que han publicado el FBI y los analistas apuntan, principalmente, a conversiones hacia ETH. El atacante ya tenía BTC entre los activos sustraídos, pero eso no demuestra una estrategia dominante de compra de Bitcoin.
El FBI atribuyó oficialmente el ataque a la actividad norcoreana que denomina TraderTraitor y señaló que esperaba posteriores movimientos para blanquear el dinero. Atribución oficial, sí; identificación pública de personas concretas, no.
04. La operación de Aave: 60 millones en USDT para conseguir casi 45 millones en ETH
Aquí viene la parte más interesante desde el punto de vista DeFi.
Según el informe de LlamaRisk, entre las 20:58 y las 21:01 UTC del 29 de octubre, una dirección vinculada al atacante depositó 60 millones de USDT en Aave V3 como colateral y pidió prestados 19.762 WETH, unos 44,6 millones de dólares en ese momento.
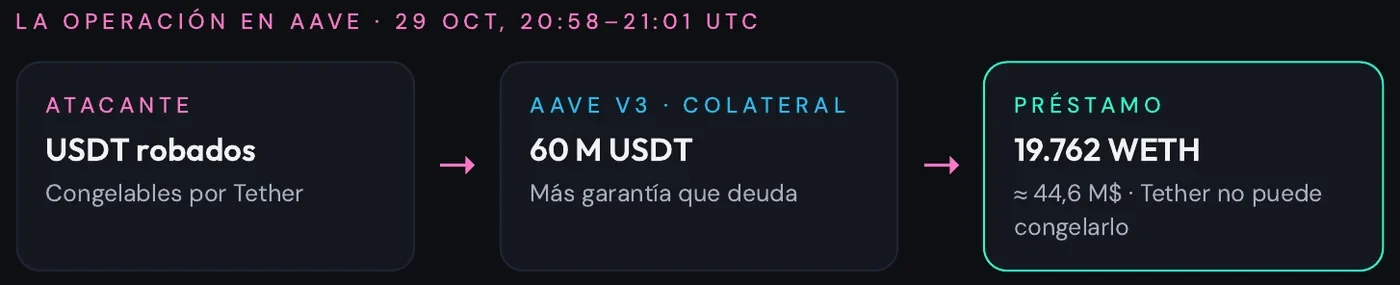
La estrategia era bastante clara: usar USDT robados como garantía para obtener un préstamo en WETH, un activo que no puede congelar Tether. Pero debemos evitar una interpretación equivocada: Aave no prestó ese dinero sin respaldo. La posición estaba sobrecolateralizada, con más valor en garantía que en deuda.
¿Y si Tether congela los USDT?
Depende de qué dirección se bloquee. Al depositar USDT en Aave, el token pasa al contrato del protocolo y el usuario mantiene una posición representativa de su depósito. Si Tether bloquea solamente la dirección personal del atacante, eso no implica que los USDT que ya están dentro del contrato de Aave queden congelados.
Es un matiz esencial. Circularon mensajes dando por hecho que Aave se había quedado con 60 millones de USDT inutilizables mientras el atacante escapaba con el ETH. Pero LlamaRisk no confirmó ese escenario. En su análisis, la posición seguía sobrecolateralizada y las garantías podían liquidarse con normalidad.
El riesgo real era que el atacante repitiera la estrategia con otros tokens robados y que determinados colaterales acabaran sufriendo bloqueos o problemas de liquidez.
Por eso Aave adoptó medidas de emergencia: congeló nuevos depósitos y nuevos préstamos en numerosos mercados V3 y V4, redujo ciertos límites y comenzó después una reapertura progresiva.
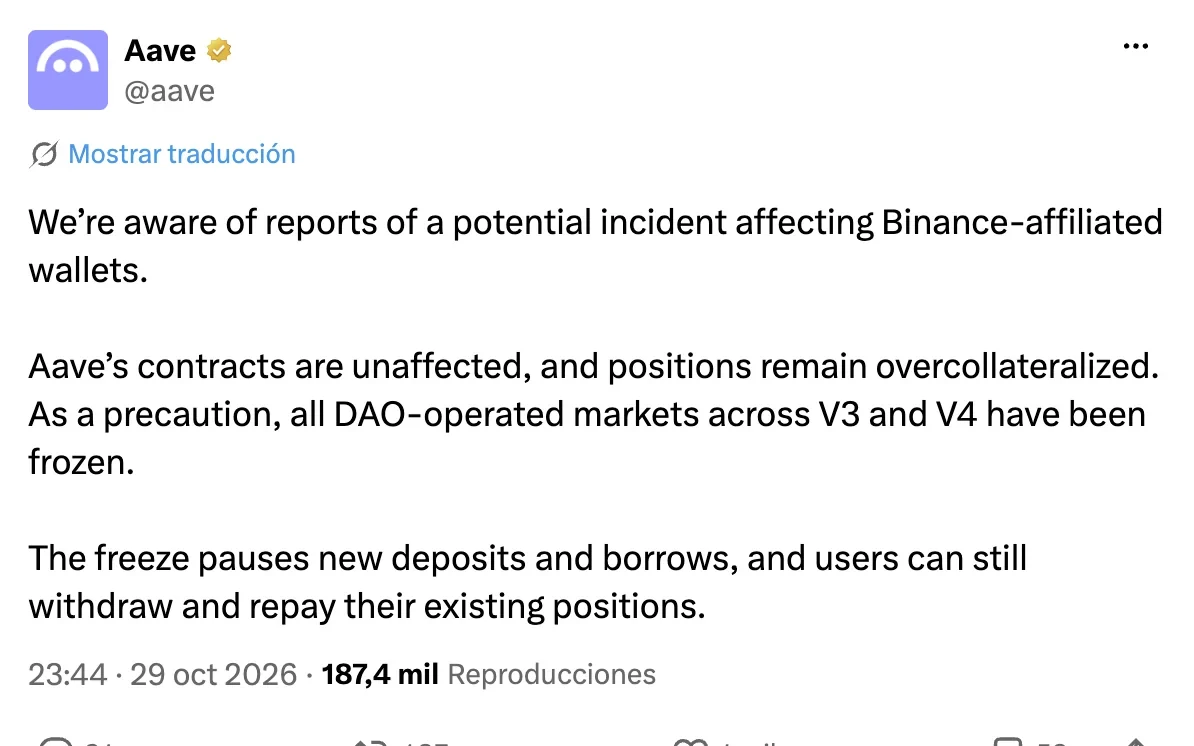
Aave, 29 de octubre de 2026: confirmó que sus contratos no estaban afectados y que se pausaban nuevos depósitos y préstamos, manteniendo retiradas y repagos.
Ojo, porque se ha confundido bastante esto: no se suspendieron de manera generalizada los repagos ni las retiradas. La congelación buscaba impedir nuevas posiciones, aunque sí limitó una opción importante para usuarios existentes: añadir colateral a reservas congeladas. Si tu Health Factor empeoraba, devolver deuda podía ser la vía principal para reducir riesgo.
La lección es interesante: Aave no había sufrido un hackeo de sus contratos. Estaba reaccionando a activos de origen ilícito que habían llegado desde fuera y que podían provocar problemas en sus mercados.
05. El precedente de Kelp: cuando falla el respaldo del colateral
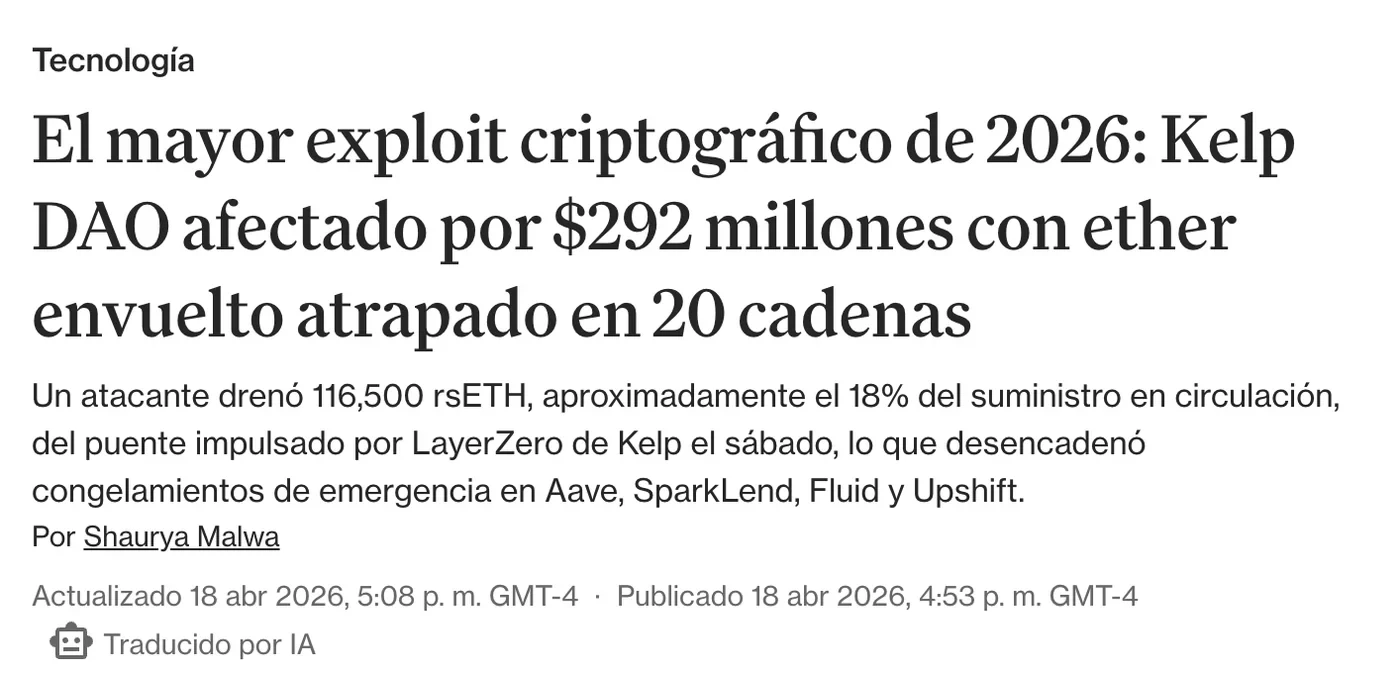
Vía: CoinDesk
Lo ocurrido recuerda al incidente de Kelp DAO en abril de 2026, aunque el mecanismo fue diferente.
En aquel caso, una configuración vulnerable de un puente relacionado con LayerZero permitió liberar 116.500 rsETH en Ethereum sin la operación de respaldo correspondiente en la red de origen. Después, el atacante utilizó parte de esos rsETH como garantía para pedir prestados WETH y otros activos en Aave.
La comparación es muy útil. En Binance, los USDT eran tokens auténticos, cuyo riesgo adicional era un posible bloqueo por parte del emisor. En Kelp, el problema afectaba al respaldo económico del activo: podían existir tokens disponibles cuyo valor no estuviera cubierto de la manera prevista.
Si un colateral pierde mucho valor, Aave puede liquidarlo, pero quizá no recaude lo suficiente para cubrir el préstamo. Entonces aparece la deuda incobrable o bad debt. El informe del incidente de Kelp analizó escenarios con posibles pérdidas significativas, no pérdidas definitivas ya realizadas.
Son ataques distintos, pero con una enseñanza común: que un token exista, cotice y sea aceptado como garantía no significa que su calidad económica esté asegurada. También importan los emisores, los bridges, el respaldo y las reglas que hay detrás.
06. ¿Es esto otro FTX?
Es inevitable compararlo con FTX, pero hay que hacerlo con cuidado.
FTX cayó en noviembre de 2022 porque habían sido utilizados indebidamente miles de millones pertenecientes a sus clientes y, cuando llegaron las retiradas, no tenía recursos suficientes para cumplir sus obligaciones. Fue una crisis de confianza, custodia y solvencia.
En Binance, con la información comunicada hasta ahora, estamos ante un ataque contra su infraestructura, no ante pruebas equivalentes de apropiación interna de los fondos de los usuarios.
Eso no le resta importancia. Binance es el mayor exchange por volumen de negociación y un problema de solvencia allí podría tener consecuencias enormes: retiradas masivas, ventas forzadas, caída de liquidez y contagio a otras plataformas y protocolos.
Además, este episodio ya muestra otra forma de contagio. Aave tuvo que adoptar restricciones sin haber sido hackeado directamente. Es decir, los problemas de una plataforma centralizada pueden transmitirse a DeFi a través de los activos y de las garantías.
07. CEX y DEX: de quién dependes
Este caso es una buena ocasión para repasar la diferencia entre un exchange centralizado (CEX), como Binance, y uno descentralizado (DEX). En un CEX confías tus fondos a una empresa; en un DEX operas directamente con contratos inteligentes desde tu wallet.
| CEX · Binance | DEX · Uniswap, Aave | |
|---|---|---|
| Custodia | El exchange guarda tus fondos y sus claves. | Tú, desde tu propia wallet. |
| Cómo se opera | Libro de órdenes interno de la empresa. | Contratos inteligentes y pools on-chain. |
| Transparencia | Lo que publique el exchange, como su Proof of Reserves. | Saldos y operaciones verificables en la blockchain. |
| Retiradas | La empresa puede pausarlas, como en este incidente. | Las decides tú mientras el contrato funcione. |
| Riesgo principal | Hackeo, mala gestión o insolvencia del intermediario. | Fallos del contrato, errores propios y activos de terceros. |
| Ventajas | Liquidez, euros y dólares, soporte y facilidad de uso. | Control, acceso sin permisos y transparencia. |
Las ventajas de la descentralización
Durante el incidente, Binance suspendió las retiradas y sus clientes tuvieron que esperar a que la compañía decidiera reabrirlas. Quien tiene sus activos en su propia wallet no depende de esa decisión: nadie puede mover sus fondos sin su firma.
Además, en una blockchain todo es verificable: cualquiera puede comprobar en tiempo real los saldos de un protocolo, sin esperar a una foto de reservas. Y, como vimos con Aave, sus contratos siguieron funcionando: los usuarios podían retirar y repagar mientras el protocolo aplicaba medidas de emergencia.
Si no controlas tus claves, no controlas tus activos.
Pero descentralizar no elimina el riesgo, lo traslada. Pasas a ser responsable de tus claves, de revisar los contratos en los que entras y de entender qué activos usas: como hemos visto, USDT y USDC pueden bloquearse aunque estén en tu wallet. La clave es decidir en cada momento cuánto confías en un intermediario y cuánto controlas tú.
08. ¿Quién se hará cargo de los 6.300 millones?
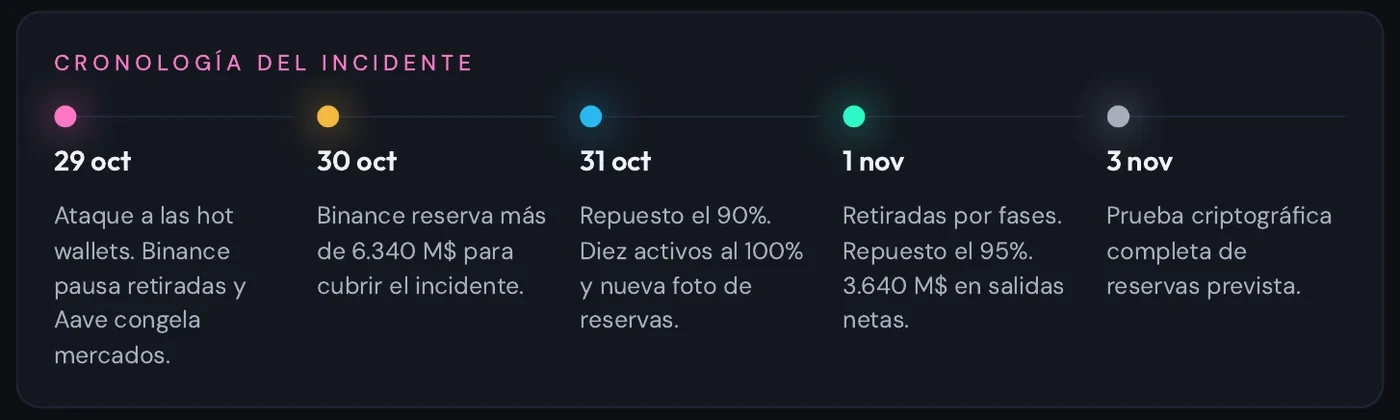
Binance anunció que cubriría las pérdidas con recursos corporativos y fondos de protección, incluido SAFU. El 30 de octubre comunicó que había reservado más de 6.340 millones de dólares para hacer frente al incidente y, el 1 de noviembre, afirmó haber alcanzado una reposición del 95% de los activos afectados.
Hay que distinguir dos cosas. Una es recuperar los tokens sustraídos mediante congelaciones, investigaciones y actuaciones judiciales. Otra, completamente distinta, es utilizar dinero propio para reponer los saldos de los clientes. Que Binance declare un 95% de reposición no significa que haya recuperado el 95% del botín.
El compromiso es relevante, pero ahora toca comprobarlo: normalización de las retiradas, información técnica sobre la vulnerabilidad y datos financieros verificables. Un fondo como SAFU tampoco debe interpretarse como una garantía ilimitada capaz de cubrir cualquier pérdida por sí solo.
09. La prueba de confianza: 3.640 millones en salidas netas
Cuando Binance reabrió parcialmente las retiradas el 1 de noviembre llegó otra prueba de fuego. Según las cifras comunicadas por la compañía, en las primeras nueve horas y media salieron 4.650 millones de dólares, mientras entraron 1.010 millones en depósitos. Es decir, 3.640 millones de dólares en salidas netas.
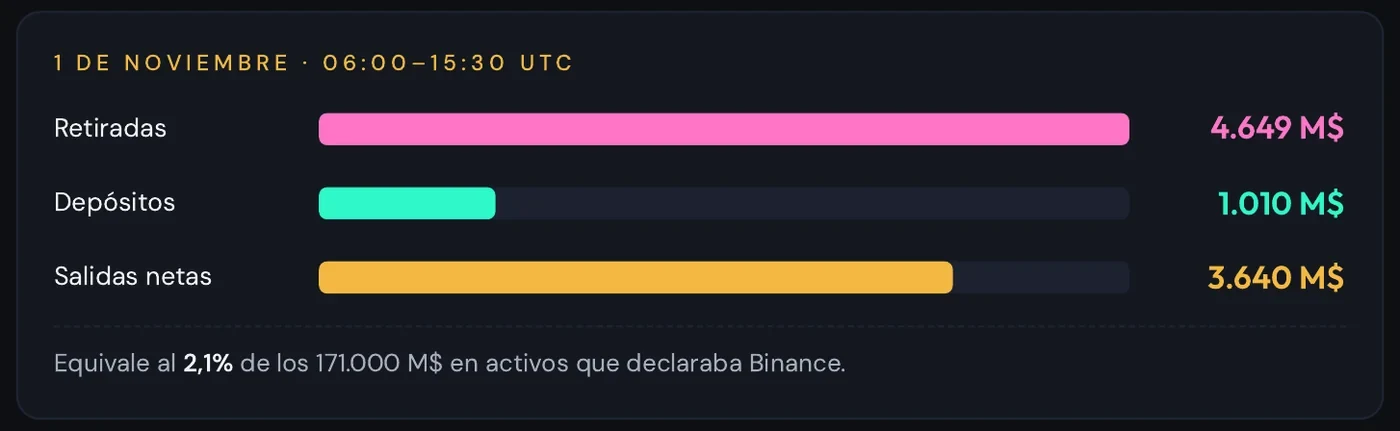
Es una barbaridad, aunque conviene ponerlo en contexto: equivale aproximadamente al 2,1% de los 171.000 millones en activos que declaraba Binance antes del ataque. La plataforma asegura que las retiradas empezaron a estabilizarse. No demuestra una fuga comparable a la de FTX, pero sí deja claro que parte de los usuarios ha decidido reducir su exposición.
Y aquí está lo realmente delicado. Un exchange puede reparar sus sistemas en días, pero la confianza es otra historia. Puedes tener la mayor liquidez del mercado, millones de clientes y una infraestructura enorme; si la gente deja de creer que su dinero está seguro, todo lo demás pasa a un segundo plano.
10. Reservas al 100%: el punto fuerte de Binance
Aquí hay algo que creo que debemos reconocerle a Binance. A pesar de la magnitud del robo, anunció que asumiría las pérdidas con recursos de su tesorería y fondos de protección como SAFU, sin trasladar el impacto económico a sus clientes. El 31 de octubre comunicó que diez de sus principales activos, incluidos BTC, ETH, USDT y USDC, ya estaban respaldados al 100%. Un día después afirmó haber repuesto aproximadamente el 95% del total afectado.
Uno de los principios fundamentales que deberíamos exigir a cualquier exchange es mantener un respaldo 1:1 de los activos de sus clientes. Si los usuarios tienen depositados 100 BTC, la plataforma debería disponer de esos 100 BTC para atender sus obligaciones. Precisamente, uno de los grandes problemas de FTX fue la utilización indebida de fondos de clientes que después no estaban disponibles para las retiradas.
Eso sí, no debemos confundir las reservas declaradas con una auditoría completa de solvencia. Para comprobar la cobertura real también hay que verificar las obligaciones de la plataforma, la liquidez disponible y las posibles cargas sobre sus activos. Además, la reposición anunciada por Binance no equivale a la recuperación del dinero robado.
El verdadero punto a favor de Binance no es simplemente afirmar que mantiene reservas al 100%, sino demostrar que puede absorber una pérdida de esta magnitud sin comprometer los activos de sus usuarios. Si esa cobertura termina confirmándose con información verificable, supondrá una diferencia fundamental respecto a FTX.
11. ¿Podrá Binance recuperar la confianza?
Creo que Binance va a quedar muy tocada. Un robo de 6.300 millones no se olvida de un día para otro, y la reputación de seguridad del mayor exchange del mundo ha recibido un golpe enorme. Hoy la confianza de sus clientes está en un terreno incierto.
Sin embargo, demostrar que puedes absorber una pérdida semejante sin cargarla a los usuarios es un argumento poderoso a favor de su resistencia. La cuestión es que devolver fondos y recuperar la confianza son dos problemas diferentes.
Al final, en cripto no se trata solo de buscar rentabilidad: importa entender dónde custodiamos nuestros activos, cómo están respaldados y de quién dependemos cuando las cosas se tuercen.
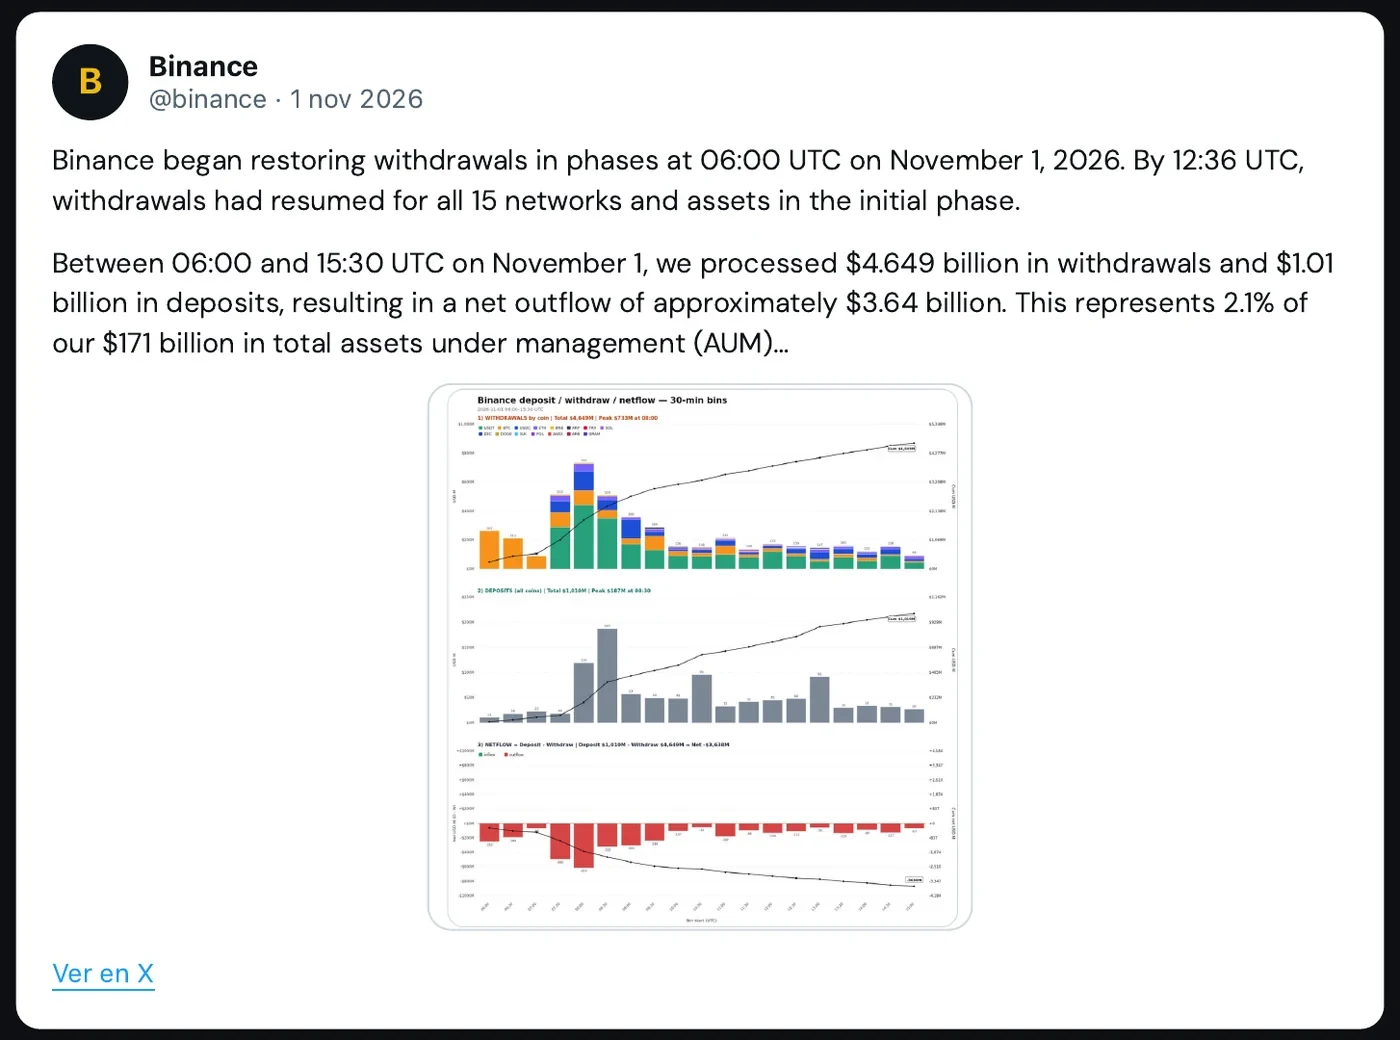
Binance, 1 de noviembre de 2026: balance de la reapertura de retiradas.
Este es el último balance que ha publicado Binance. Reabrió las retiradas por fases a las 06:00 UTC del 1 de noviembre y, a las 12:36, ya funcionaban las 15 redes de la primera fase. En nueve horas y media salieron 4.649 millones y entraron 1.010: unos 3.640 millones de salidas netas, el 2,1% de sus activos. Según la compañía, tras el pico inicial las retiradas se están estabilizando y los depósitos siguen siendo importantes.
Es la mejor señal que podía dar: los clientes que han querido irse han podido hacerlo, y la mayoría se ha quedado. Pero un día de retiradas no cierra el caso. La confianza se medirá en las próximas semanas, con la prueba criptográfica de reservas y el informe técnico del incidente.
¿Serán suficientes las reservas, la capacidad financiera y los compromisos de Binance para recuperar la confianza y evitar que termine cayendo?
Fuentes adicionales: cifras de entradas y salidas divulgadas por Binance el 1 de noviembre de 2026 y recogidas por Reuters; comunicados de Binance del 31 de octubre y el 1 de noviembre sobre cobertura y reposición.
Fuentes oficiales
- Binance | Comunicado inicial del incidente y medidas de contención
- Binance | Actualización del 1 de noviembre y reanudación progresiva de retiradas
- LlamaRisk / Aave | Informe técnico, préstamo en WETH y medidas de emergencia
- Aave | Informe del ataque a Kelp / rsETH
- FBI | Atribución a TraderTraitor y movimientos hacia ETH
- Circle | Explicación de su sistema de bloqueo de USDC
- Bitquery | Análisis on-chain y rastreo de fondos (fuente independiente, no comunicado oficial)
- Binance | Reanudación de retiradas y salidas netas del 1 de noviembre